📋 文章目录
服务器安全永远是建站的第一优先级
前言:我见过太多人装完宝塔就被黑
上个月有个朋友找我,说他刚搭好的WordPress网站突然打不开了,后台也进不去。我上去一看,数据库被删了,首页被改成了勒索页面——黑客留了个比特币地址,说付0.05个BTC就还他数据。
查了一下日志,发现他的宝塔面板根本没改任何默认设置:端口8888、用户名admin、密码是123456、SSH端口22开着还允许root密码登录。黑客跑了个简单的扫描脚本,三分钟就暴力破解进去了。
说实话,这种攻击根本不需要什么黑客技术。全球每天有无数扫描器在公网上扫8888、22、3389这些默认端口,扫到就开始试弱密码。一旦被扫到没做任何防护的机器,基本等于裸奔。
好,废话不多说,我们开始一项一项改。全程大概需要20分钟,做完之后你的服务器安全级别会从"幼儿园"直接升到"银行金库"。
推荐:使用LuckVM香港/日本VPS做练手
做安全实验不建议直接在生产机上折腾。LuckVM香港标准版2核2G月付不到80元,自带快照功能,设置搞坏了一键还原,新手友好。
查看LuckVM VPS套餐 →一、修改面板默认端口 8888
8888是宝塔面板最被人熟知的默认端口。随便打开Shodan搜一下"port:8888",全球有上百万个宝塔面板暴露在公网上。扫描器第一件事就是扫8888端口,改了能直接过滤掉90%的自动化扫描。
操作步骤:
- 登录宝塔面板 → 左侧菜单「面板设置」
- 找到「面板端口」这一项,点击「设置」
- 把8888改成一个10000-65535之间的随机端口,比如
52879 - 点保存。这时候面板会提示你先在防火墙放行这个端口
- 先去左侧「安全」菜单,把你新设的端口放行
- 再回到面板设置点确认,面板会自动重启,之后用新端口访问
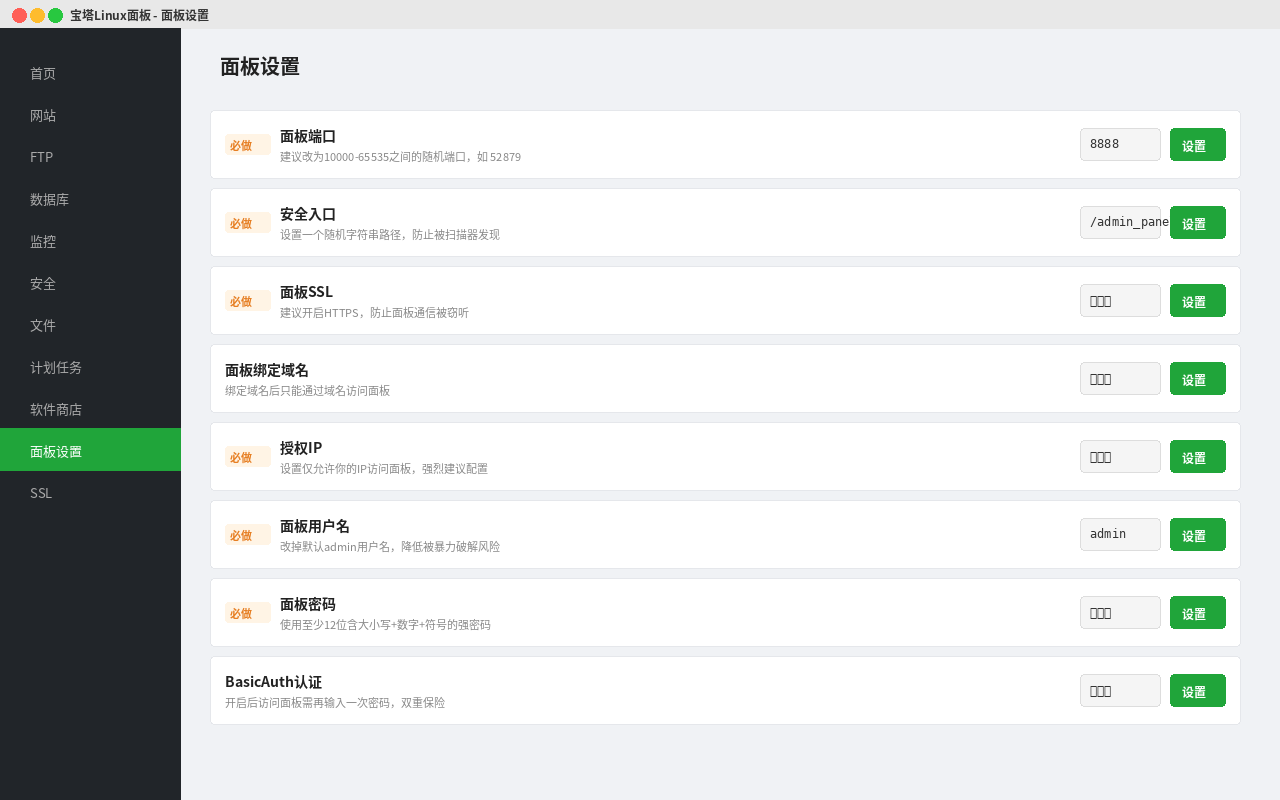
▲ 面板设置页面,必做的几项都标了"建议配置"
二、修改安全入口路径
就算你改了端口,万一哪天端口被人扫到了,如果入口路径是默认的,别人还是能直接看到你的登录页面。
宝塔面板支持设置一个随机的安全入口路径,只有知道这个完整URL才能打开登录页。比如你的面板地址原本是:
http://1.2.3.4:52879/设置安全入口之后,就变成了:
http://1.2.3.4:52879/xK9mP_2qR/不知道后面那串字符的人,就算扫到端口打开也是404页面,根本不知道你装了宝塔。
操作方法:面板设置里找到「安全入口」,点设置,输入一串包含大小写字母和数字的随机字符串,比如 admin_p2k7mR8,保存即可。
bt 14 查看。三、开启面板HTTPS(SSL)
如果你用HTTP访问面板,登录密码在网络传输中是明文的(实际上是Base64编码,等同于明文)。如果你的网络环境被嗅探(比如在公共WiFi下登录),密码有被截获的风险。
开启方法:面板设置里找到「面板SSL」,选"Let's Encrypt免费证书"或者自签证书都行。开启之后访问面板会自动跳到HTTPS,地址栏有个小锁,通信全程加密。
panel.yourdomain.com),再用Let's Encrypt签证书,这样浏览器不会报"不受信任"的警告。四、绑定授权IP访问
这是最狠也最有效的一招:设置只有你自己的IP才能访问面板。其他人就算知道了你的端口、路径、密码,直接就打不开面板页面,连暴力破解的机会都没有。
操作方法:
- 先访问
https://ip.sb或者百度搜"IP",看到你当前的公网IP - 宝塔面板设置 → 授权IP → 设置
- 填入你的公网IP,保存
设置之后,只有从你这个IP访问面板才能打开。如果在其他地方(公司、手机流量)访问,需要先把那个IP加进去,或者用VPN连回家再访问。
rm -f /www/server/panel/data/limitip.conf 清除IP限制,然后重新设置。所以这个设置虽然最安全,但对动态IP用户来说有一定维护成本,自己权衡。五、修改面板默认用户名和密码
宝塔默认的用户名是admin,这是暴力破解脚本第一个试的用户名。改掉。密码必须用强密码:至少12位,包含大小写字母、数字、特殊符号,不要用生日、域名、常见单词。
举个合格密码例子:K9$mP2xQ7!vR,12位,包含大小写、数字、符号,暴力破解这种密码在当前算力下需要几千年。
操作:面板设置里直接改「面板用户」和「面板密码」即可。
只开放必要端口,其他全部关闭是服务器安全的基本原则
六、修改SSH默认端口22
SSH是服务器的大门,22端口被扫描的频率比面板8888还要高几个数量级。改端口同样是性价比最高的操作。
SSH登录服务器,编辑SSH配置文件:
vi /etc/ssh/sshd_config找到这一行(可能是被注释掉的 #Port 22),取消注释改成你的新端口:
Port 52822保存退出后,先在宝塔防火墙和云服务商安全组里放行新端口,然后重启SSH:
systemctl restart sshd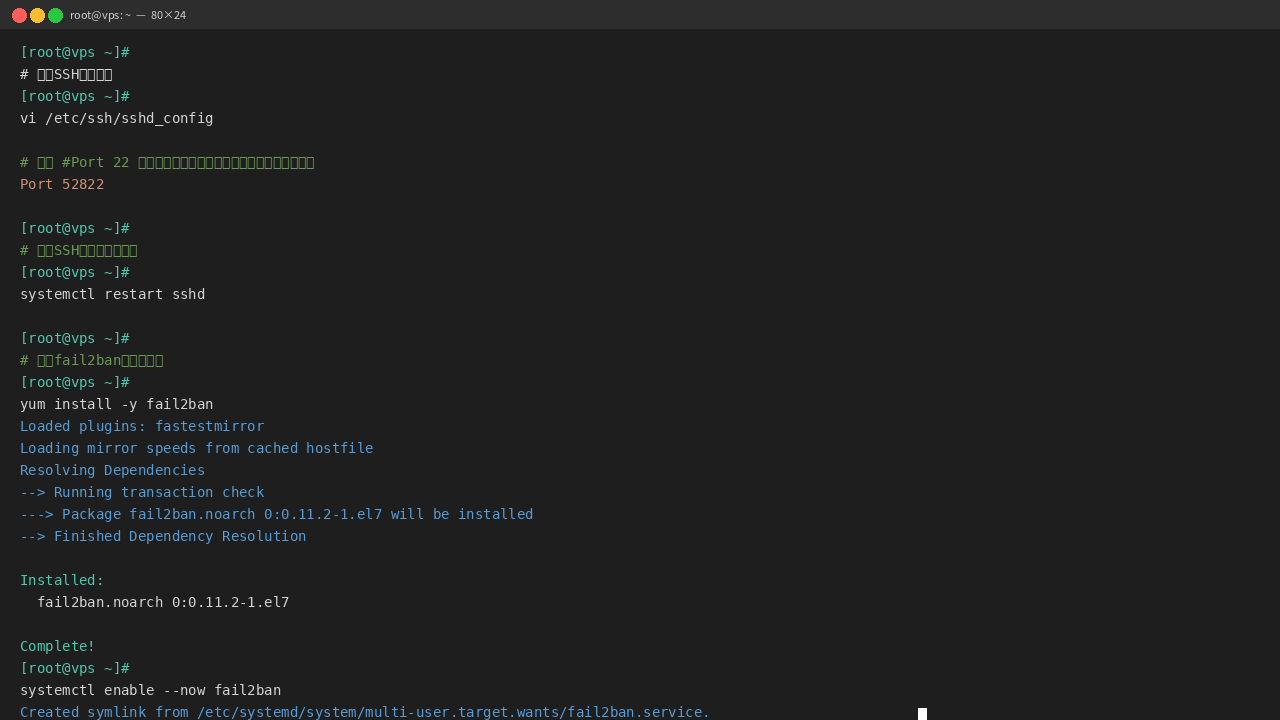
▲ 修改SSH端口和安装fail2ban的命令
新端口测试连接成功后,再去防火墙把22端口屏蔽掉。
另外还建议禁用密码登录,改用密钥登录。这个操作稍复杂一点,单独写过一篇,有兴趣可以搜"SSH密钥登录配置教程"。
七、安装fail2ban防暴力破解
就算改了端口,还是可能被扫到。fail2ban是一个防暴力破解的工具,它会监控登录日志,发现某个IP在短时间内多次输错密码,就自动把这个IP封禁一段时间(默认10分钟,屡犯的会封更久)。
CentOS下安装:
yum install -y fail2ban
systemctl enable --now fail2ban
Ubuntu/Debian下安装:
apt install -y fail2ban
systemctl enable --now fail2ban
装完默认就会监控SSH登录。如果你想让它也保护宝塔面板的登录,可以在 /etc/fail2ban/jail.local 里加一段宝塔的监控规则,网上有现成的配置抄一下就行。
八、关闭/禁用不必要的端口
很多新手装完宝塔,看到默认放行的端口就一直留着,其实很多根本用不上,开着反而给攻击者多了入口。
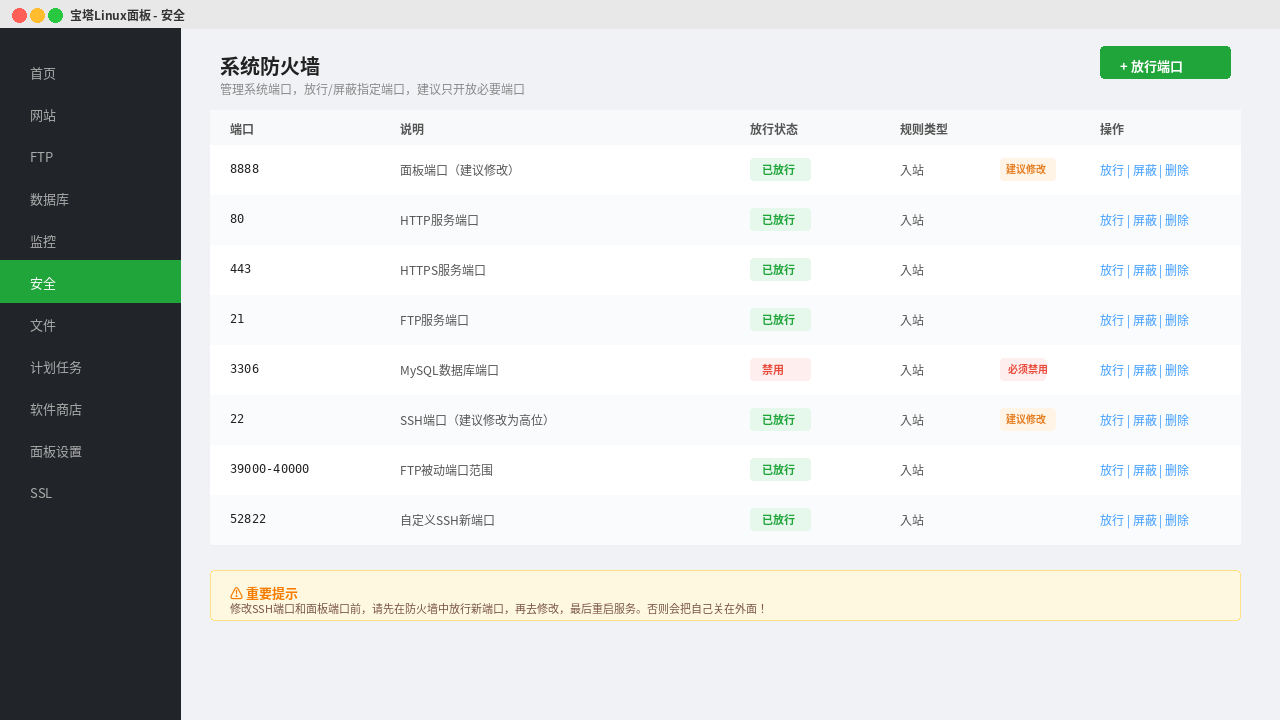
▲ 宝塔安全页面:只放行必要端口,其他全部禁用
建议保留的端口:
- 80 - HTTP(必须,网站访问用)
- 443 - HTTPS(必须,网站加密访问)
- 你的面板端口(自定义的那个)
- 你的SSH端口(自定义的那个)
- 39000-40000 - FTP被动端口(用FTP才需要)
建议关闭/禁用的端口:
- 21 - FTP(不用FTP的直接关,用SFTP更安全)
- 3306 - MySQL(必须禁用,数据库绝对不要暴露公网)
- 888 - phpMyAdmin(需要时临时开,用完关掉)
另外,云服务商(包括LuckVM、阿里云、腾讯云等)后台还有一层"安全组"防火墙,宝塔的防火墙是系统层面的,安全组是网络层面的,两边都要做,只开需要的端口。
九、开启自动异地备份
前面说的都是防攻击,但万一真的被攻破了(比如0day漏洞、你自己装了带木马的插件),最后一道防线就是备份。
▲ 定期异地备份是服务器安全的最后一道防线
宝塔面板自带计划任务备份功能,建议设置:
- 网站数据:每天自动备份一次,保留最近7份
- 数据库:每天自动备份一次,保留最近7份
- 备份位置:不要只存在服务器本地!配置上传到七牛云、阿里云OSS、FTP远程空间或者Google Drive,服务器被黑了至少数据还在
操作位置:左侧「计划任务」→ 新增任务类型选"备份网站"或"备份数据库",执行周期选每天,然后在备份目的地配置云存储。
十、定期更新系统和面板版本
最后一条,也是最容易被忽视的:保持软件版本更新。
很多安全事件不是因为密码弱或者端口没改,而是因为用了有已知漏洞的旧版本。比如2021年宝塔面板出过一个严重的未授权访问漏洞,未升级的机器几乎全部被黑。官方当天就发了补丁,但很多人一直没升级,几个月后还在被批量利用。
建议养成习惯:
- 宝塔面板右上角有红点提示更新时,选合适时间升级
- 每月一次,在SSH里执行系统更新:
# CentOS yum update -y # Ubuntu/Debian apt update apt upgrade -y - WordPress、插件、PHP版本也定期更新,过时的WordPress插件是被入侵的第一大原因
✅ 10项安全设置完成清单
做完之后对照这个清单打勾,全部打上勾你就可以安心建站了:
- 面板端口已从8888改为随机高位端口
- 安全入口路径已设置为随机字符串
- 面板已开启HTTPS/SSL访问
- 授权IP访问已配置(或已评估风险决定不配置)
- 面板用户名已改为非admin,密码是强密码
- SSH端口已从22改为自定义端口,已测试新端口登录
- fail2ban已安装并运行,监控SSH登录
- 防火墙中3306等不必要端口已关闭
- 自动异地备份已配置,每天自动执行
- 面板和系统已更新到最新版本,快照已拍
常见问题
Q:这些设置做完之后还会被黑吗?
没有绝对的安全,网上有国家级APT能力的攻击者你肯定防不住。但这10项设置做完,已经能挡住超过99%的自动化扫描和脚本小子攻击了。对于个人站长和中小企业站点来说,这个防护级别完全够用。真正的危险不是来自定向攻击,而是你用默认设置"敞开大门"。
Q:我已经建站了,改这些设置会不会影响正在运行的网站?
不会。改面板端口、改SSH端口、装fail2ban、开防火墙这些操作,都不影响Nginx/Apache/MySQL/PHP的正常运行,网站访客完全感知不到。只要注意改端口时先放行再改、新端口测试通过后再关旧端口就行了。
Q:我把自己关在服务器外面了怎么办?
如果是面板进不去但SSH还能连,SSH执行 bt 14 可以查看面板入口地址,rm -f /www/server/panel/data/limitip.conf 可以解除IP限制。如果SSH也连不上(比如改了SSH端口忘放行),只能在VPS后台用VNC控制台登录,或者发工单让商家帮忙重置。LuckVM的后台有网页VNC,不用联系客服自己就能操作。
Q:用密钥登录SSH还要改端口吗?
建议还是改。虽然密钥登录几乎不可能被暴力破解,但端口开着每天会被成千上万次扫描,会产生大量无效登录日志,消耗少量CPU和带宽资源,而且万一哪天OpenSSH出个0day漏洞呢?改个端口成本几乎为零,收益实实在在。
Q:宝塔免费版和付费版安全性有区别吗?
基础安全能力没有区别。付费版(专业版/企业版)多了防火墙WAF、恶意文件扫描、防篡改等高级功能,但免费版把上面10项都做了,安全基线已经很高。个人网站免费版完全够用。
想找一台安全稳定、支持快照备份的香港VPS?
LuckVM香港/日本VPS自带CN2 GIA/软银直连线路,后台一键快照备份、独立VNC控制台,被锁也能自救。2核2G起步月付78元,支持支付宝/微信/PayPal。
前往 LuckVM 官网选购 →系列文章:
• 香港VPS建站完整教程:从零开始30分钟搭建WordPress
• 日本VPS推荐2026:Vultr/Linode/Sakura/LuckVM真实速度对比实测
• LuckVM美国洛杉矶Premium节点24小时实测报告:国内访问表现+北美本地速度全测评
• 2026年海外VPS选购终极指南:从场景、线路、配置到避坑,新手看完不踩坑