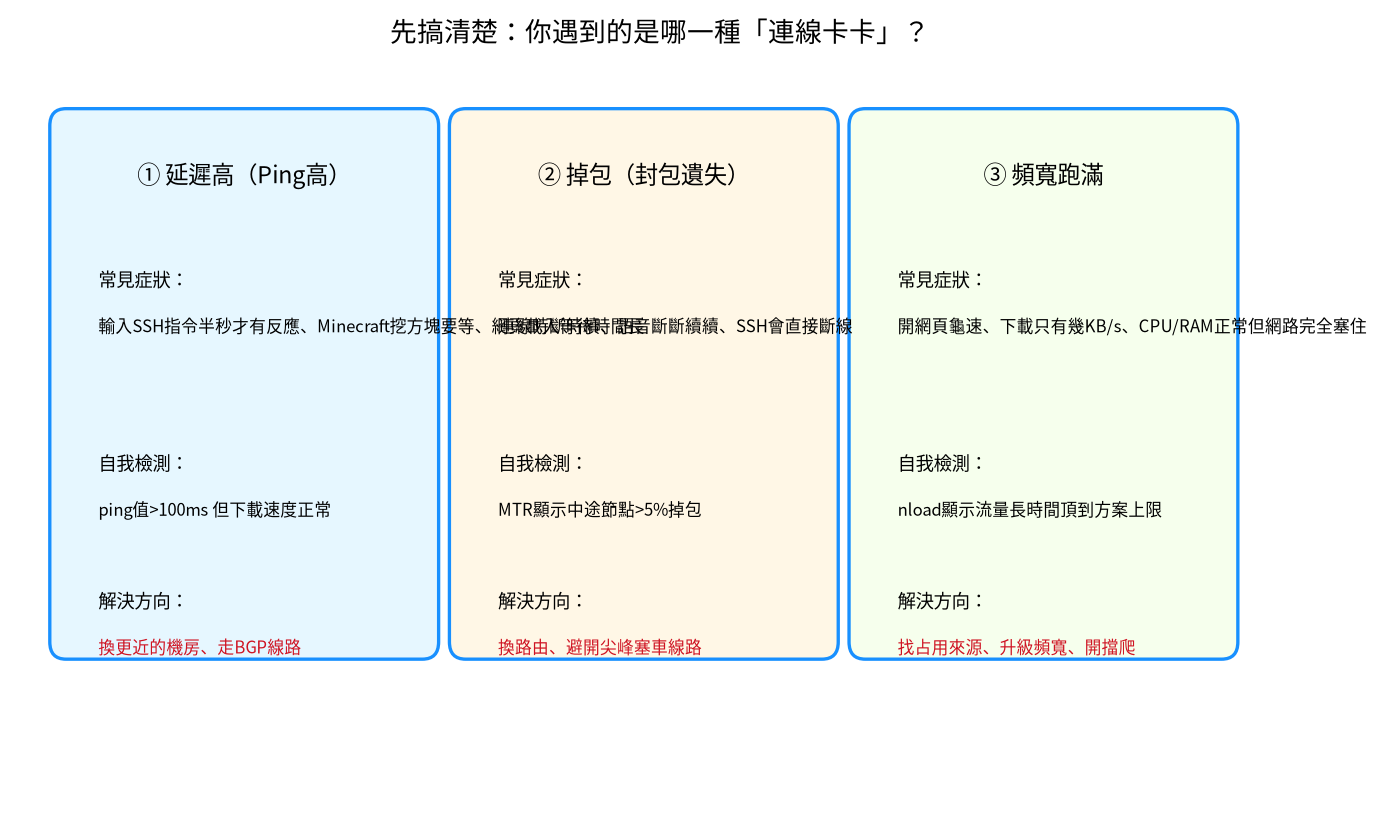
玩Minecraft私服玩到一半突然全員斷線、Discord Bot完全沒反應、網站打不開,SSH也連不進去——這種突發的全線中斷,90%不是你設定改錯,就是被DDoS攻擊了。
很多台港用戶第一次遇到DDoS都會慌:不知道怎麼確認是不是被攻擊、不知道該先做什麼、也不知道怎麼預防下次再被打。這篇教你從確認狀況、緊急應變到長期防護的完整流程,就算你是第一次接觸VPS也能照著做。
一、先搞懂:什麼是DDoS攻擊?為什麼你會被打?
DDoS(分散式阻斷服務攻擊)簡單來說,就是攻擊者控制成千上萬台被植入木馬的殭屍電腦/物聯網設備,在同一時間對你的VPS發起大量連線或流量請求,把你的頻寬、連接數、伺服器資源全部塞爆,讓正常使用者根本連不進來。
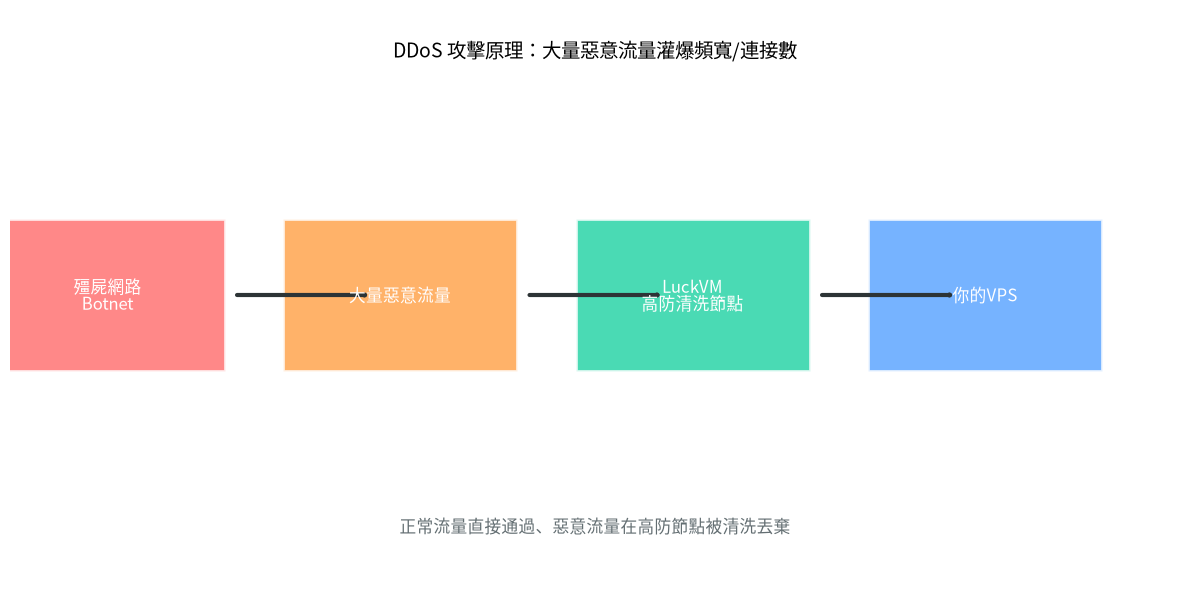
很多人以為「我又沒得罪人,怎麼會被DDoS?」,實際上台港用戶被攻擊的常見原因非常多,根本不需要你得罪誰:
- 遊戲私服:Minecraft、CS2、GTA私服是最高發場景,同行競爭、玩家不滿被Ban都可能發起攻擊
- 公開服務:公開的Discord Bot、PT站、串流代理、公開代理伺服器很容易被掃到攻擊
- 電商/獨立站:競爭對手敲詐勒索,不給贖金就打你的網站
- 隨機掃描:現在很多攻擊腳本會隨機掃IP打流量,單純運氣不好被掃到
- 報復攻擊:網路上與人起爭執,對方買DDoS服務打你IP洩憤
常見的三種DDoS攻擊類型
不同類型的攻擊流量規模差非常大,應對方式也不一樣:
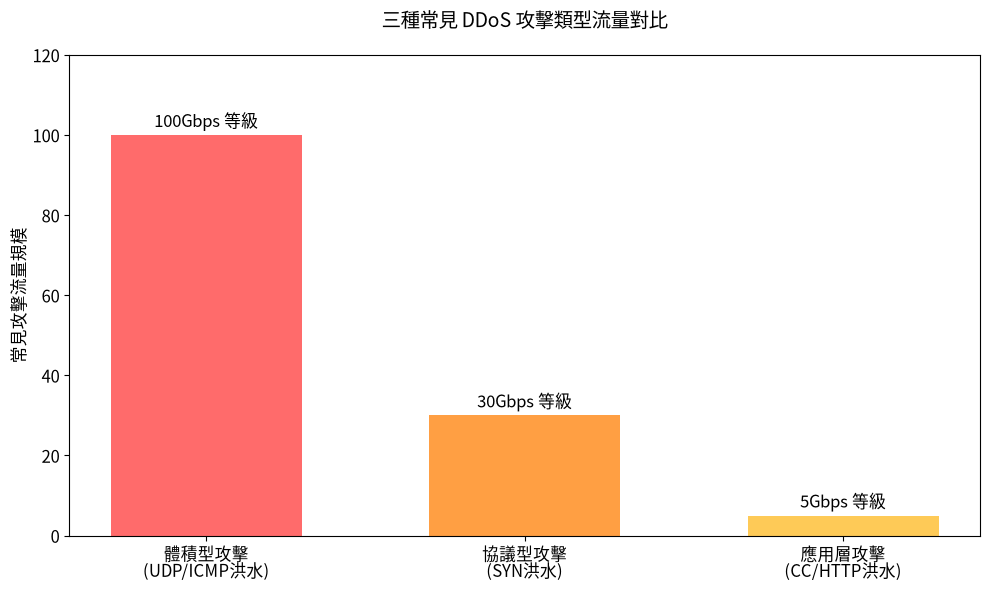
- 體積型攻擊(UDP/ICMP洪水):最常見也最暴力,用大量垃圾流量塞滿你的頻寬,動輒幾十到上百Gbps,一般VPS根本扛不住
- 協議型攻擊(SYN洪水):利用TCP協議缺陷發起大量半開連線,塞滿你的防火牆連接表,流量不一定大但同樣能讓服務掛掉
- 應用層攻擊(CC/HTTP洪水):模擬真實使用者瘋狂請求你的網頁/API,流量不大但會把你的PHP/MySQL資源耗盡,最難分辨
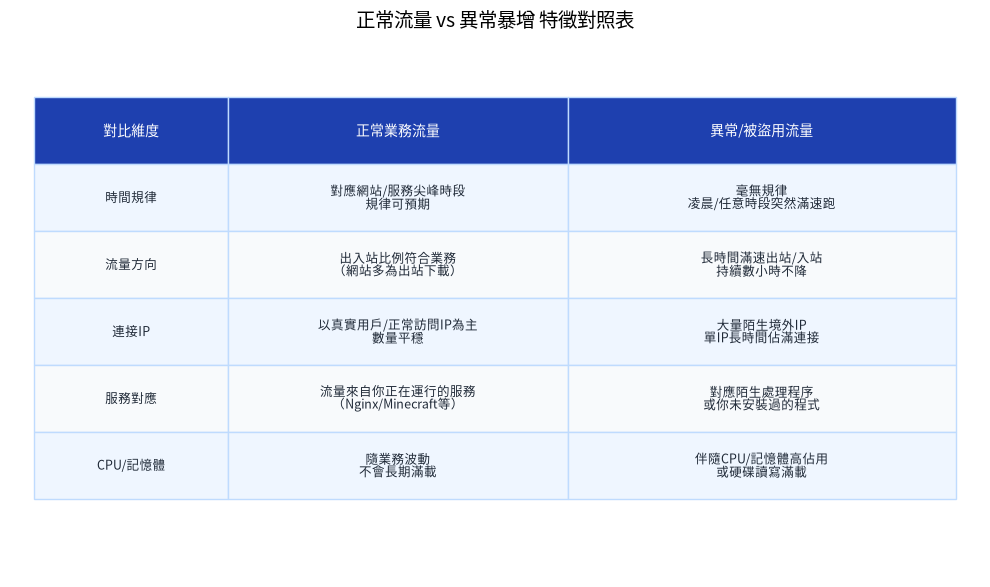
二、30秒判斷:是網路故障還是真的被DDoS?
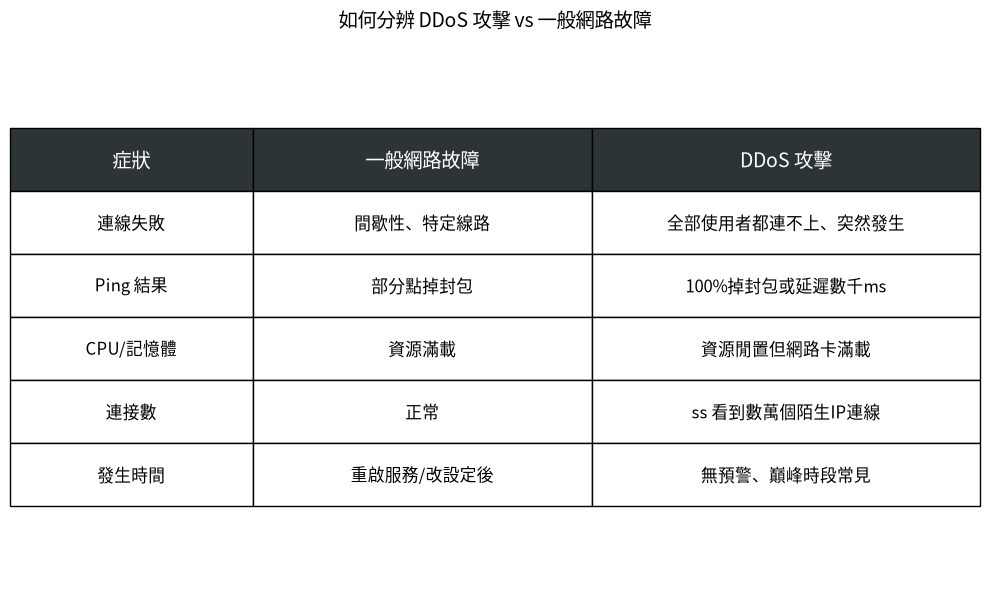
很多人一連不上VPS就以為被DDoS,但其實有一半以上是自己改錯設定、SSH服務掛了、機房線路故障。先花30秒對照下表,不要一上來就重裝系統反而丟了資料:
3個快速確認指令(連得上VPS時用)
如果還能勉強連上SSH,趕快打這三個指令確認:
三、被攻擊時的7步緊急應變流程
確認被攻擊後不要慌,照著以下步驟做,大部分狀況都能在30分鐘內恢復:
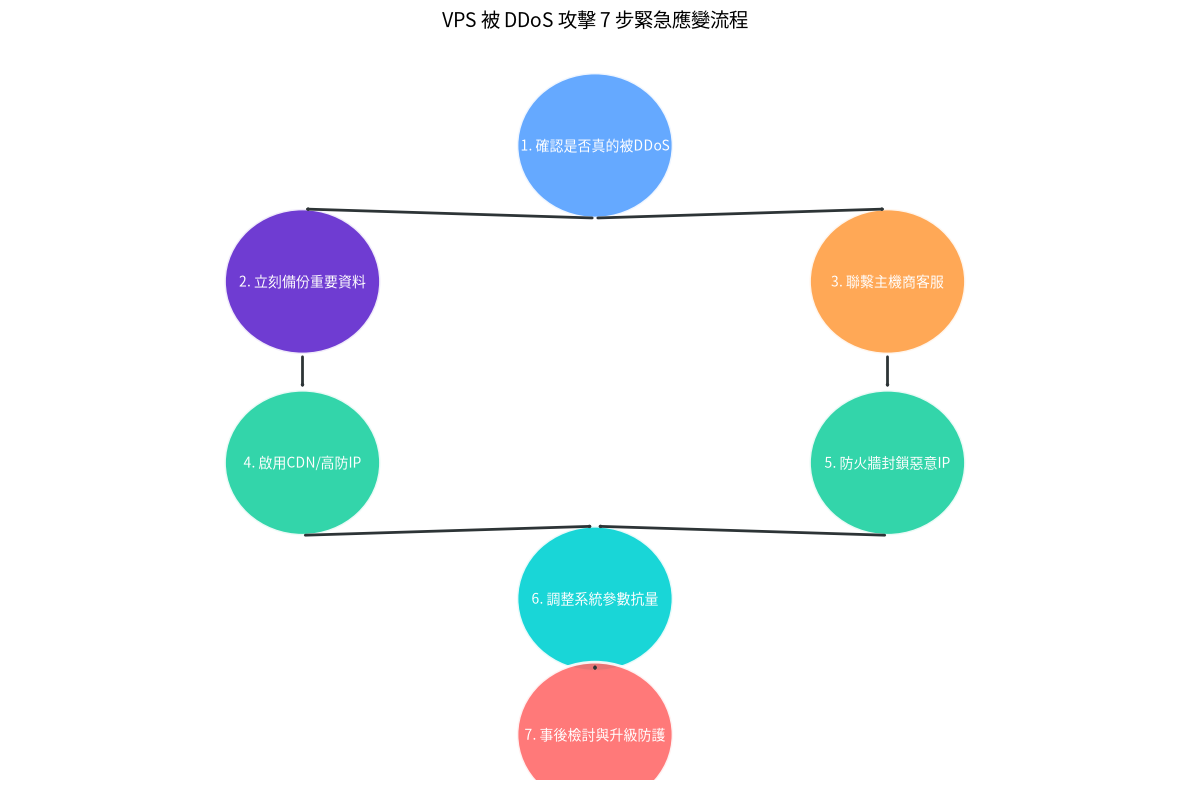
步驟1:立刻備份重要資料(最優先!)
如果還能連上VPS,什麼都別先做,先把最重要的資料(網站數據庫、遊戲存檔、設定檔)備份下載到本機。千萬不要一上來就重啟系統或重裝,否則資料丟了什麼都沒了。
步驟2:立刻聯繫主機商客服
如果是LuckVM用戶,直接打開Line或Telegram客服,說明「我的IP xxx.xxx.xxx.xxx 疑似被DDoS攻擊,連不上了」,客服會立刻幫你確認攻擊規模,高防用戶會自動啟動清洗,一般用戶也能協助更換IP或升級高防。
步驟3:有CDN/高防的立刻切換解析
如果你本來就有Cloudflare或高防IP,立刻把網站/遊戲的域名解析切到高防地址,不要讓攻擊流量直接打到源站IP。切完後5-10分鐘TTL生效,大部分流量就會被CDN擋下來。
步驟4:防火牆暫時封鎖異常IP段
如果還能連上VPS,可以先用iptables暫時封掉連線最多的幾個IP段,緩解一下壓力:
步驟5:如果被勒索,不要先匯款
很多攻擊者會發郵件/訊息跟你勒索0.1-1個比特幣,說不匯款就打你7天。千萬不要匯款!90%的狀況你只要開啟高防,他們打半小時打不動就會走,匯款反而會讓你變成長期肉票,反覆被敲詐。
步驟6:攻擊停止後立刻更換源站IP
攻擊停止、服務恢復後,如果你沒有固定IP需求,建議在後台申請更換一個新IP,把之前被攻擊的舊IP釋放掉,避免攻擊者定時打舊IP。
步驟7:事後升級防護,不要等下次再被打
被攻擊過的IP非常容易被攻擊者標記反覆打,這次扛過去不代表下次還能扛,盡快升級高防或接入CDN,不要裸奔跑公開服務。
四、4層縱深防護:從免費到高防怎麼選?
防禦DDoS永遠不要只靠單一手段,最穩定的方式是做多層防護,每一層過濾一部分攻擊,到源站的時候幾乎就沒有惡意流量了:
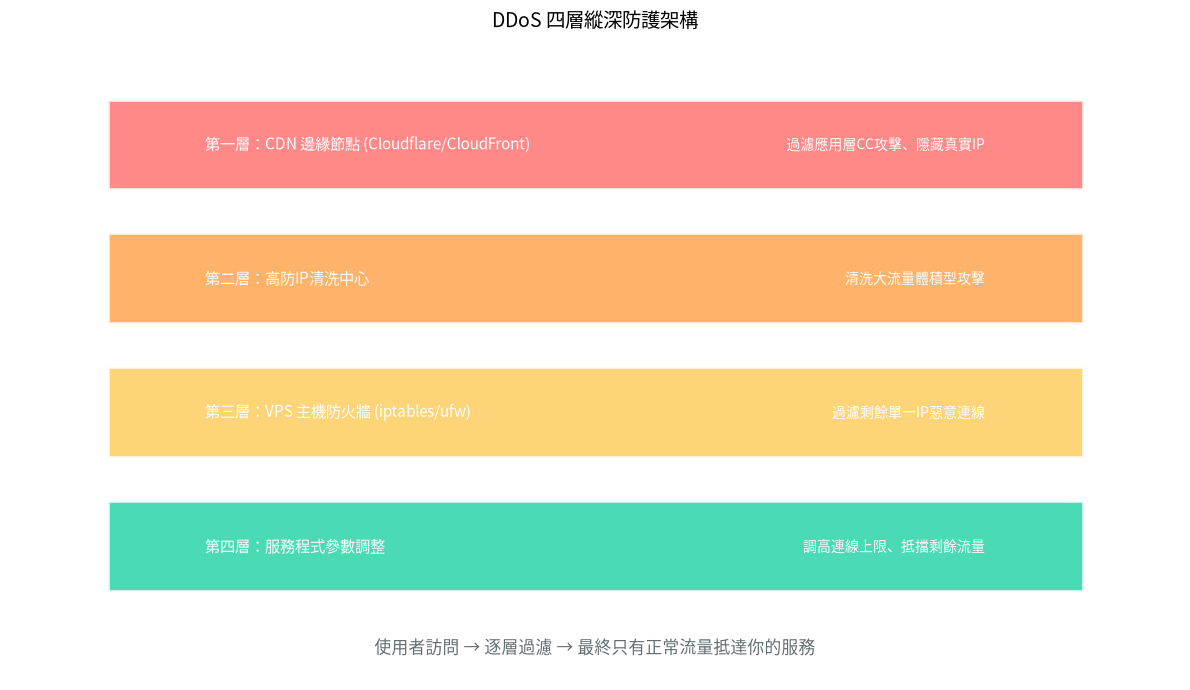
第一層:CDN邊緣節點(優先免費接入)
網站類服務一定要接Cloudflare這類CDN,不僅能加速,還能隱藏你的真實VPS IP,直接在邊緣節點就擋掉大部分CC攻擊和小流量DDoS。免費版就夠一般部落格、個人網站用。
第二層:高防IP清洗中心(遊戲/應用必備)
Minecraft、遊戲伺服器、TCP長連線這類沒法用CDN的服務,一定要用高防IP。所有流量先經過清洗中心,惡意流量被丟棄,正常流量才轉發到你的VPS,LuckVM高防VPS內建這一層,不需要額外配置。
第三層:VPS本機防火牆
配置好iptables/ufw,只開放你需要的端口(22、80、443、遊戲端口),其他端口全部關閉,同時開啟SYN Cookie、連接數限制,擋掉漏網的單IP惡意連線。
第四層:服務軟體參數調整
調高Nginx、PHP、MySQL的連接上限,開啟限流模組,不要讓少量請求就把服務打掛。例如Nginx可以配置limit_req模組限制單IP每秒請求數,直接擋掉大部分CC攻擊。
五、常見DDoS防護方案對比
很多人不知道該選哪種防護方案,我整理了台港用戶常用的幾種方案,對比優缺點和適用場景:
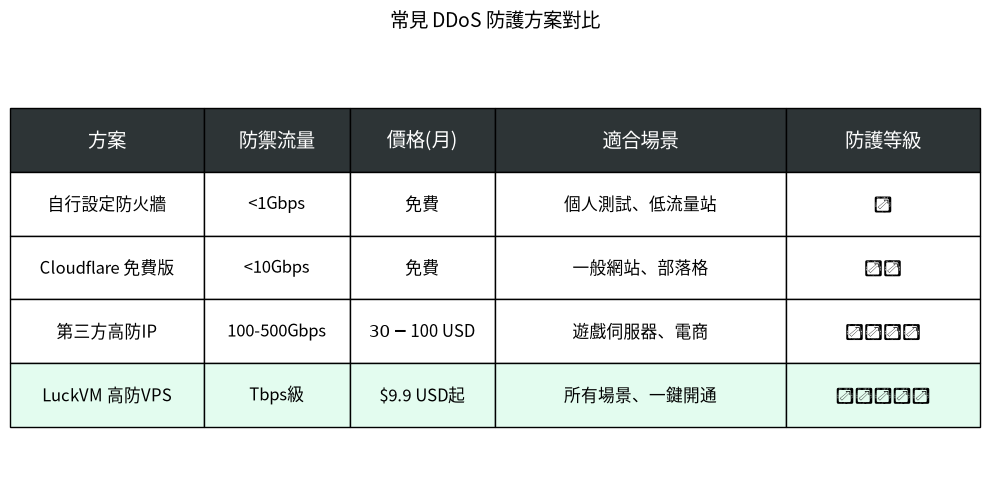
總結選購建議:
- ✅ 個人測試、內部服務:不用額外花錢,做好防火牆配置就行,不要把IP隨便公開
- ✅ 個人部落格、展示網站:接Cloudflare免費版就夠用,不需要額外買高防
- ✅ Minecraft私服、小型電商、公開Bot:直接選LuckVM高防VPS,性價比最高,一鍵開通不需要自己配置清洗線路
- ✅ 大型遊戲服、企業級電商:高防VPS+第三方高防IP備用,雙重保險
六、被攻擊後如何預防下次再發生?
做好以下幾點,90%的DDoS攻擊都能提前預防,就算被打也不會影響服務:
- 永遠不要暴露真實IP:網站一定要接CDN,遊戲伺服器用高防IP轉發,域名永遠不要解析直接到真實源IP
- 不要在公開地方隨便貼VPS IP:論壇、Discord、PTT這類公開場合貼IP等於告訴攻擊者來打你
- 關閉不需要的端口:防火牆只開你在用的端口,資料庫、RPC這類端口不要對公網開放
- 定期備份:萬一真的被打掛了,有備份就能快速換機恢復,不會損失幾個月的數據
- 選擇帶原生高防的機房:不要買了一般VPS再自己買第三方高防轉發,不僅延遲高,配置也麻煩,一開始就選高防VPS最省錢省心
常見問題 FAQ
如果是沒有高防的一般VPS,攻擊流量超過機房閾值的話確實可能被臨時null route(黑洞路由)停機,避免影響其他用戶。LuckVM高防VPS預設Tbps級防護,一般攻擊不需要停機,清洗完畢正常使用。
Cloudflare免費版可以擋小規模應用層攻擊(如CC攻擊),但如果是超過10Gbps的大流量體積型攻擊還是會被打穿,需要付費版或專用高防IP。另外遊戲UDP流量CDN無法加速也無法防禦。
是的,遊戲伺服器是DDoS攻擊的最高發場景,尤其是公開伺服器容易被競爭對手攻擊,建議直接選擇帶高防的VPS,不要用一般線路硬扛,否則巔峰時段一打就全員掉線。
小規模隨機攻擊通常幾十分鐘到幾小時就會停止,針對性的勒索攻擊可能持續1-3天。只要開啟高防,大部分攻擊者看到打不動就會自動放棄,不會長期打。
如果對方還沒掌握新IP可以暫時緩解,但只要你的服務暴露新IP很快又會被盯上,治標不治本,還是建議搭配高防或CDN隱藏真實IP才是長期方案。
不想再被DDoS打到服務中斷?
LuckVM 香港/日本/新加坡高防VPS,預設Tbps級DDoS清洗,到台灣延遲最低
新用戶輸入優惠碼 BLOG2026 享首單8折,實際折扣以結帳頁顯示為準。
立即查看高防VPS方案