上周一个老客户找我,说他的外贸站Google排名掉得一塌糊涂——点进去一看,首页被篡改成了博彩广告,Google已经把他的站标记为"不安全网站",之前半年做的SEO全白干了。这种事在站长圈每周都在上演,90%的外贸站长只关心速度和排名,安全基本是裸奔状态。这篇文章我把8年安全运维的经验全抖出来,照着做,99%的攻击都能防住。
很多站长对安全有个误区:"我就是个小网站,谁会来黑我?"——现实是,黑客根本不关心你是谁,他们用自动化扫描工具全网扫,只要你的服务器有漏洞,几秒钟就被盯上。外贸站尤其危险:你用的WordPress插件有漏洞、你用弱密码、你没开防火墙,随便哪一条都可能让你几个月的心血毁于一旦。
这篇文章我不讲空泛的"注意安全",直接给你实操步骤,全部操作可以在30分钟内完成。你不需要是安全专家,跟着命令复制粘贴就行。
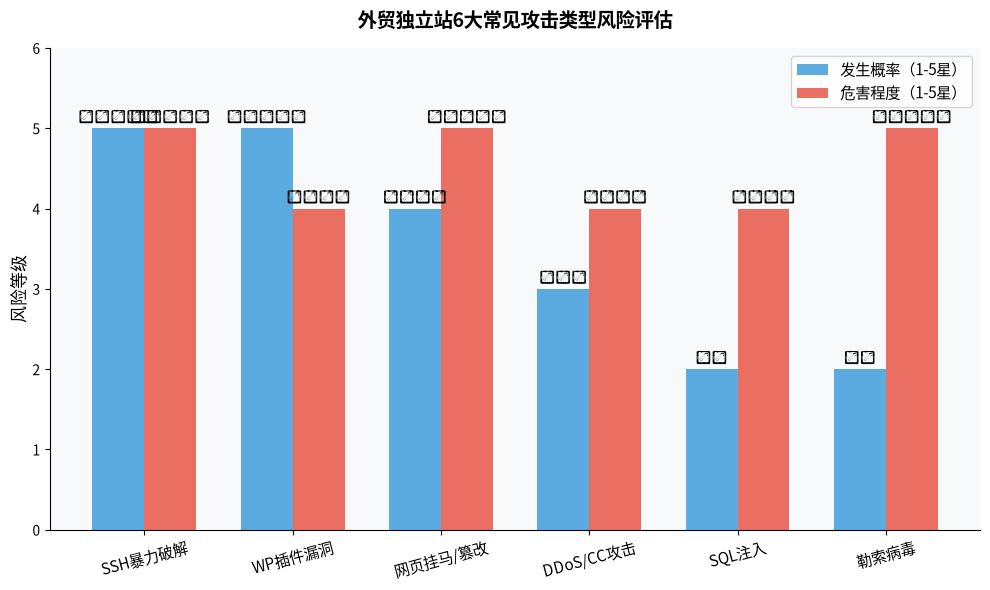
图1:外贸站面临的6大常见攻击类型及风险等级
一、先搞清楚:你的网站面临哪些威胁?
在动手防护之前,先搞清楚"敌人是谁"。外贸独立站常见的攻击类型就这几种,按发生概率从高到低排:
| 攻击类型 | 发生概率 | 危害程度 | 原理 |
|---|---|---|---|
| SSH暴力破解 | ⭐⭐⭐⭐⭐ 极高 | ⭐⭐⭐⭐⭐ 极高 | 黑客用字典扫你的22端口,猜root密码 |
| WordPress插件漏洞 | ⭐⭐⭐⭐⭐ 极高 | ⭐⭐⭐⭐ 高 | 老旧插件有已知漏洞,一键拿shell |
| 网页挂马/篡改 | ⭐⭐⭐⭐ 高 | ⭐⭐⭐⭐⭐ 极高 | 入侵后插入恶意代码,跳转到黄赌毒网站 |
| DDoS/CC攻击 | ⭐⭐⭐ 中 | ⭐⭐⭐⭐ 高 | 大量流量打瘫你的服务器,网站打不开 |
| SQL注入 | ⭐⭐ 中低 | ⭐⭐⭐⭐ 高 | 通过表单注入SQL语句,拖走数据库 |
| 勒索病毒 | ⭐⭐ 低 | ⭐⭐⭐⭐⭐ 极高 | 加密你的文件要比特币赎金 |
? 重点:发生概率最高、危害最大的不是什么高级黑客攻击,而是**SSH暴力破解**和**插件漏洞**——这两种攻击全是自动化的,你不防御就等于大门敞开。好消息是这两种也是最容易防的,30分钟就能搞定。
二、第一层防护:服务器端口安全(10分钟搞定)
服务器安全的第一原则很简单:**能不开的端口就不开,开了的端口必须做访问控制**。很多新手买完服务器直接把所有端口暴露在公网上,这和你出门不锁门没区别。
1. 修改SSH默认端口 + 禁用密码登录
SSH是服务器的大门,默认22端口每天会被全球的扫描器扫几万次。第一件事就是把默认端口改掉,并且禁用密码登录(改用密钥登录),这一步就能挡住90%的暴力破解。
先修改SSH配置文件:
nano /etc/ssh/sshd_config找到下面几行,修改成这样:
Port 22022 # 改成10000-65535之间的任意端口
PermitRootLogin prohibit-password # 禁止root密码登录
PasswordAuthentication no # 禁用密码登录(配置完密钥再开!)
PubkeyAuthentication yes # 启用密钥登录⚠️ 重要:配置密钥登录一定要先把公钥传上去,确认能用密钥登录之后,再把 PasswordAuthentication 改成 no,否则你会把自己锁在服务器外面!
改完重启SSH服务:
systemctl restart sshd2. 用fail2ban自动封IP
fail2ban会自动监控日志,发现某个IP连续几次密码错误就自动封禁它一段时间,相当于给你大门装了个自动识别坏人的保安。
# Debian/Ubuntu安装
apt install fail2ban -y
# 配置文件
cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
nano /etc/fail2ban/jail.local在配置里找到[sshd]段落,改成:
[sshd]
enabled = true
port = 22022 # 你刚才改的SSH端口
maxretry = 3 # 最多错3次
bantime = 86400 # 封禁24小时
findtime = 600 # 10分钟内错3次就封启动fail2ban:
systemctl enable --now fail2ban
# 查看封禁状态
fail2ban-client status sshd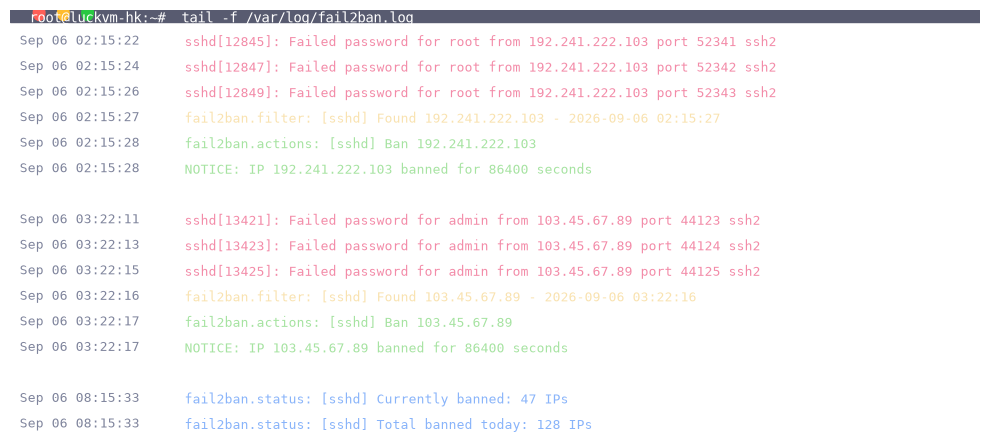
图2:fail2ban自动封禁暴力破解IP的日志,一天能封几十上百个扫描IP
3. 配置防火墙,只开必要端口
用ufw防火墙,只开放你真正需要的端口,其他全部关掉:
apt install ufw -y
# 默认拒绝所有入站,允许所有出站
ufw default deny incoming
ufw default allow outgoing
# 开放必要端口
ufw allow 22022/tcp # 你改后的SSH端口
ufw allow 80/tcp # HTTP
ufw allow 443/tcp # HTTPS
# ufw allow 25/tcp # 邮件端口(不用邮箱就别开!)
# 启用防火墙
ufw enable
# 查看状态
ufw status? 服务器端口安全这一套,我在之前的Linux服务器安全加固15条里有更详细的讲解,新服务器拿到手第一件事就是把这15条全部做完。选一台自带基础DDoS防御、默认不超售的稳定服务器很重要,LuckVM香港CN2 GIA节点自带5Gbps DDoS防护,省去你自己配置的不少麻烦。
三、第二层防护:WordPress本身的安全(最重要)
外贸站90%是用WordPress做的,而WordPress的安全问题90%出在插件和主题上——不是WordPress本身不安全,是你装的那些乱七八糟的插件有漏洞。
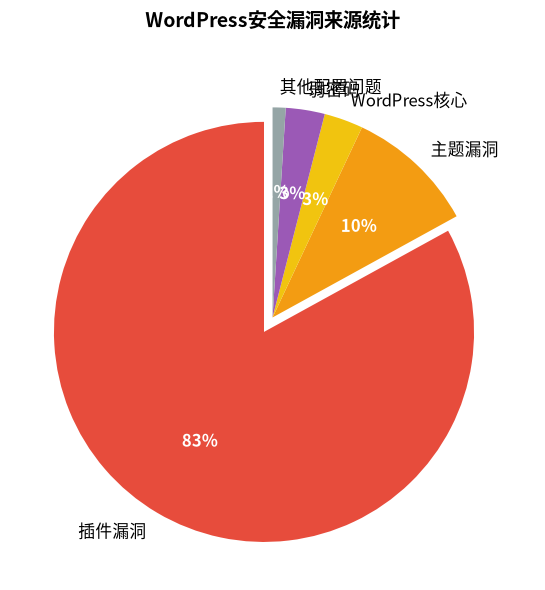
图3:WordPress安全漏洞来源统计,插件漏洞占比超过80%
1. 插件安全铁律
- 插件数量控制在10个以内,能不用就不用,多一个插件多一个攻击入口
- 只从WordPress官方插件库下载,不要用网上下载的"破解版"付费插件——90%都藏着后门
- 每个月至少更新一次插件和WordPress核心,已知漏洞的插件是黑客最喜欢的入口
- 删除没用的插件和主题,不要只是"禁用",禁用的文件依然在服务器上,漏洞依然存在
- 不用的默认主题删掉,很多人服务器上留着几年前的twentytwenty主题,漏洞一堆没人管
2. 安装安全插件(选一个就行,不要装两个)
WordPress安全插件推荐这两个,二选一即可,功能重叠的插件不要同时装:
| 插件 | 优点 | 缺点 | 推荐度 |
|---|---|---|---|
| Wordfence Security | 自带WAF、恶意代码扫描、登录限制、防火墙规则最全 | 免费版规则延迟30天,略占资源 | ⭐⭐⭐⭐⭐ 新手首选 |
| WP Cerber Security | 轻量、CC防护强、反垃圾评论好 | 界面复杂一点 | ⭐⭐⭐⭐ 进阶推荐 |
装完Wordfence之后,必须开启的功能:
- 启用WAF(Web应用防火墙)
- 开启登录失败限制(5次失败锁定1小时)
- 开启2FA双因素认证(管理员账号必须开)
- 设置每周自动扫描恶意代码
- 禁用文件编辑(Appearance → Editor关掉)
3. 后台地址改了,不要用默认路径
WordPress默认后台地址是 /wp-admin,全世界都知道,黑客上来第一个就扫这个路径。装个WPS Hide Login插件,把后台地址改成你自己知道的路径(比如 /my-admin-2026),这一步能挡住90%的后台暴力破解尝试。
⚠️ 改完后台地址一定要自己记下来,或者存到密码管理器里,忘了地址就进不去后台了(可以通过数据库改回来,但麻烦)。
4. 管理员账号密码规范
- 用户名不要用admin,这是黑客第一个试的用户名,装WordPress的时候就改掉
- 密码长度至少16位,大小写+数字+符号,用密码管理器生成,不要自己想
- 管理员账号只留1-2个,其他用户全部降权为编辑/作者
- 不要在公共电脑登录后台,尤其是网吧、酒店的电脑
四、第三层防护:CDN + WAF 挡住外部攻击
前面两层都是守好自己的门,第三层是在大门外面再加一道关卡——用CDN把源站IP藏起来,攻击流量在CDN层就被拦住,根本到不了你的服务器。
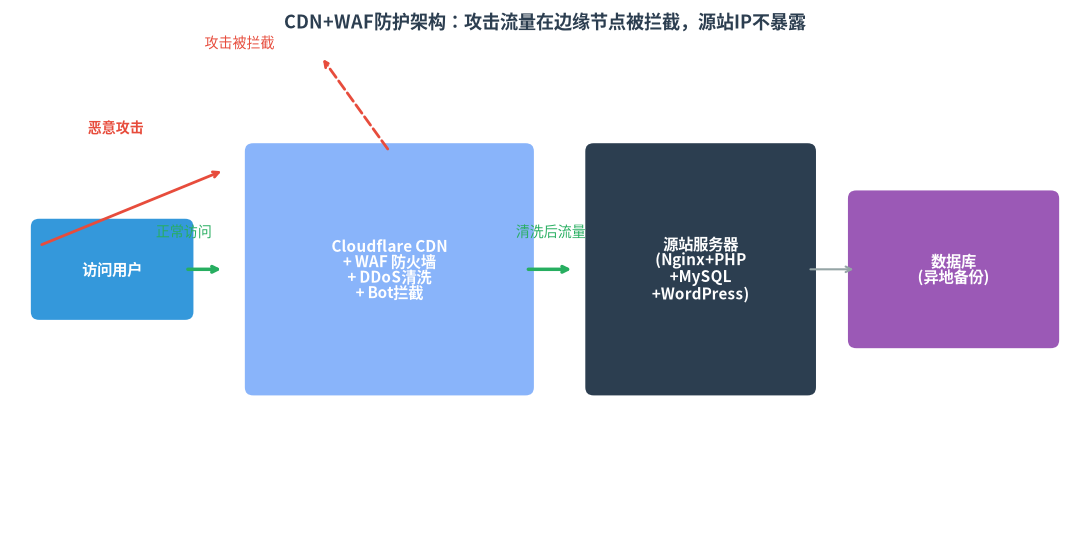
图4:CDN防护架构示意图,攻击流量在边缘节点被拦截,源站IP不暴露
Cloudflare免费版就带基础WAF和DDoS防护,外贸站99%的场景够用。具体怎么配置我在之前的Cloudflare完整配置指南里写得很详细了,这里只说安全相关必须开的设置:
Cloudflare 安全必开配置
- SSL/TLS模式设为Full (Strict),不要用Flexible,否则有降级攻击风险
- 开启"Under Attack Mode"(被攻击时一键开启,所有人访问前先过5秒JS验证)
- Security Level设为Medium,中等安全级别,自动拦截明显的恶意访问
- 开启Bot Fight Mode(免费版就有),自动拦截爬虫和机器人
- WAF规则里加一条:拦截所有访问 /wp-admin/ 的IP,除了你自己的国家(比如你只从中国登录,就只允许CN访问后台)
- 开启Rate Limiting(免费版有1条规则),同一个IP10分钟内访问超过100次就拦截
- 一定要开Origin CA证书,源服务器和Cloudflare之间走加密,不要回源HTTP
? 非常重要:用了Cloudflare之后,一定要确认你的源站IP没有泄露过。如果历史上源站IP被人知道了,直接换服务器IP——否则黑客绕过Cloudflare直接打源站,你的CDN等于白配。
DDoS/CC攻击怎么办?
外贸站遇到的DDoS大部分是CC攻击(不是流量型,是请求型,模拟大量用户访问把你数据库拖垮)。遇到攻击的时候按这个顺序处理:
- 立刻在Cloudflare开启 Under Attack 模式
- 在WAF里加规则,拦截攻击来源国家(如果攻击都来自某个你不做业务的国家,直接封整个国家IP段)
- 开启Rate Limiting,限制单IP请求频率
- 如果攻击量大,联系主机商看能不能临时加防御
- 如果用的是LuckVM这类带DDoS防护的商家,直接发工单,他们会帮你在机房层清洗流量
五、第四层防护:备份——最后一道生命线
不管你前面做了多少层防护,都有可能被突破。**唯一能在最坏情况下救你的,就是备份**。很多人觉得备份不重要,直到被删库、被勒索才后悔。
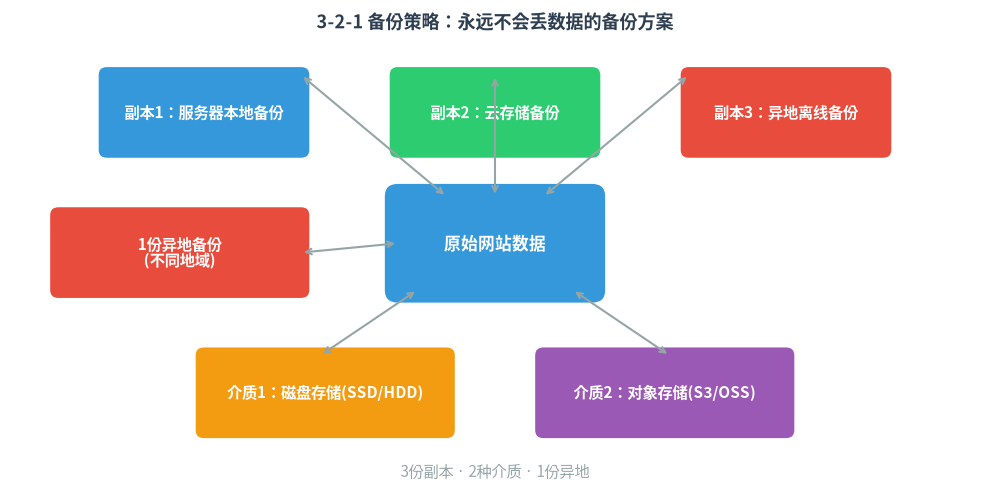
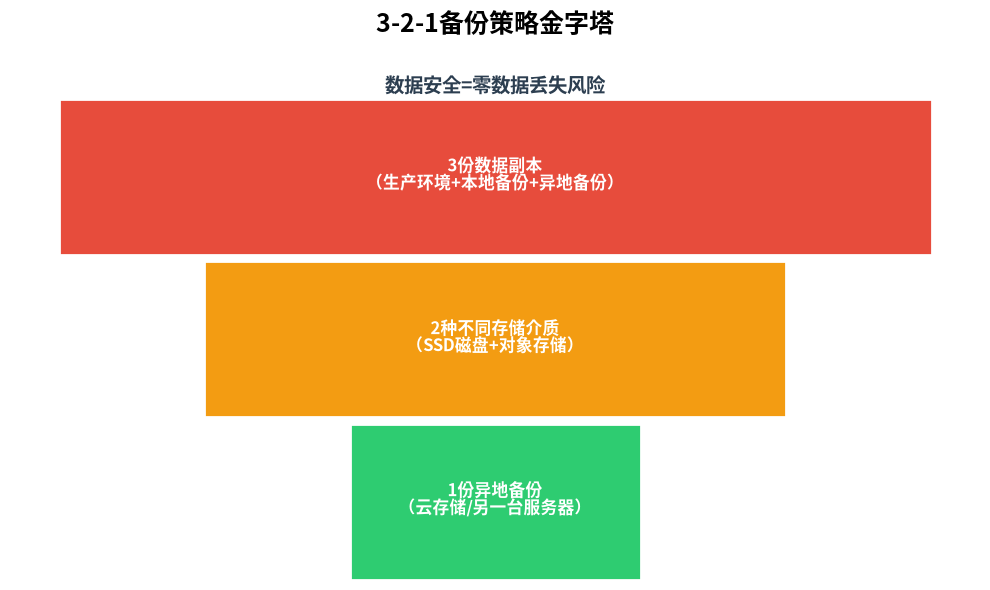
图5:3-2-1备份策略:3份副本、2种介质、1份异地,永远丢不了
3-2-1备份原则(记住这个就够了)
- 3份副本:原始数据 + 2份备份(不是只备份一份)
- 2种不同介质:服务器本地存一份 + 云存储存一份(不要把备份存在同一台服务器上!)
- 1份异地:至少有一份备份在不同地域(比如服务器在香港,备份存到S3或OSS)
WordPress备份实操
用UpdraftPlus插件,免费版就够用,设置自动备份到云存储:
备份频率设置建议:
- 数据库:每天自动备份一次(数据库是最核心的,文章/订单/用户全在这里)
- 文件:每周自动备份一次(主题/插件/图片,变化不频繁)
- 备份保留:保留最近30天的备份,更早的自动删除
- 存储位置:自动上传到Google Drive / 阿里云OSS / S3,不要只存在服务器本地⚠️ 最致命的错误:备份文件存在服务器本地,而且备份路径是公开可访问的。黑客黑进来先把你的备份也删了,你哭都来不及。备份必须存在另外的地方!
服务器快照备份
除了WordPress层面的备份,建议每个月给服务器做一次完整快照(大部分云服务商都有这个功能,一键操作)。重大改动之前(升级PHP、改配置、装新插件)也做一次快照,改坏了一键回滚。
备份一定要定期测试能不能恢复!很多人备份做了一堆,真出事的时候发现备份文件损坏、恢复不了——每3个月做一次恢复演练,确认备份是真的能用。
六、被黑了怎么办?应急响应步骤
万一真的被黑了,不要慌,也不要乱删东西。按这个顺序来:
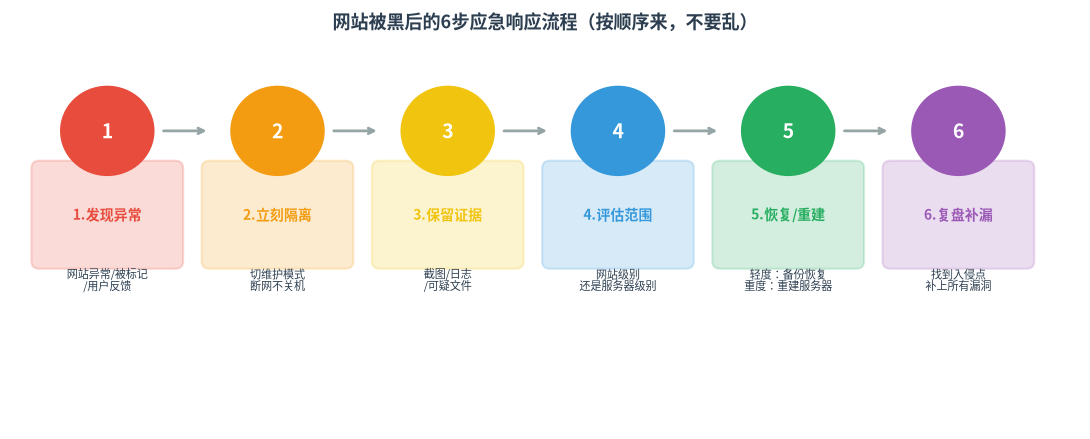
图6:网站被黑后的应急响应流程,按顺序来不要乱
第一步:立刻断网,但不要关机
先把网站切到维护模式(Cloudflare里开Under Attack Mode或者WP Maintenance Mode),防止更多用户访问到被篡改的页面,也防止黑客继续删文件。但不要直接关机——关机之后内存里的攻击痕迹就没了,后面想查怎么被黑的都查不了。
第二步:保留证据
截图保存挂马页面、错误日志、最近修改的文件列表、可疑进程。如果你要报警或者找安全厂商处理,这些证据很重要。
# 查看最近24小时修改过的PHP文件(找后门文件)
find /var/www -name "*.php" -mtime -1 -type f
# 查看当前登录的用户
who
w
# 查看可疑网络连接
netstat -antp | grep ESTABLISHED第三步:评估入侵范围
看一下黑客是只改了网站文件,还是已经拿到了服务器root权限: - 如果只是WordPress文件被篡改,文件权限配置正确,大概率是插件漏洞进来的,网站级别 - 如果发现有新增用户、计划任务、可疑进程,说明已经拿到服务器权限了,这台服务器不能再信任了
第四步:恢复还是重建?
- 轻度篡改(只是首页被改,没有留后门):用备份恢复,然后把所有漏洞补上(更新插件、改密码、封IP)
- 严重入侵(留了后门、新增了管理员、有可疑进程):不要试图清理后门——你清不干净的。最好的办法是重新开一台服务器,用干净的备份迁移过去,旧服务器直接销毁
⚠️ 千万不要在被黑过的服务器上"清理后门继续用"。黑客进来之后一般会留3-5个不同位置的后门,你找到一个删了,其他几个还在,过几天又会被黑。最安全的方式就是重建。
第五步:事后复盘
恢复之后一定要搞清楚是怎么进来的——是插件没更新?密码太弱?端口没关?找到漏洞点补上,否则下次还会被黑。
七、必做的安全检查清单(打印出来对着做)
下面这份清单一共20项,全部做完你的外贸站安全水平就能超过99%的站长。新服务器上线花30分钟全部过一遍,以后每个月检查一次。
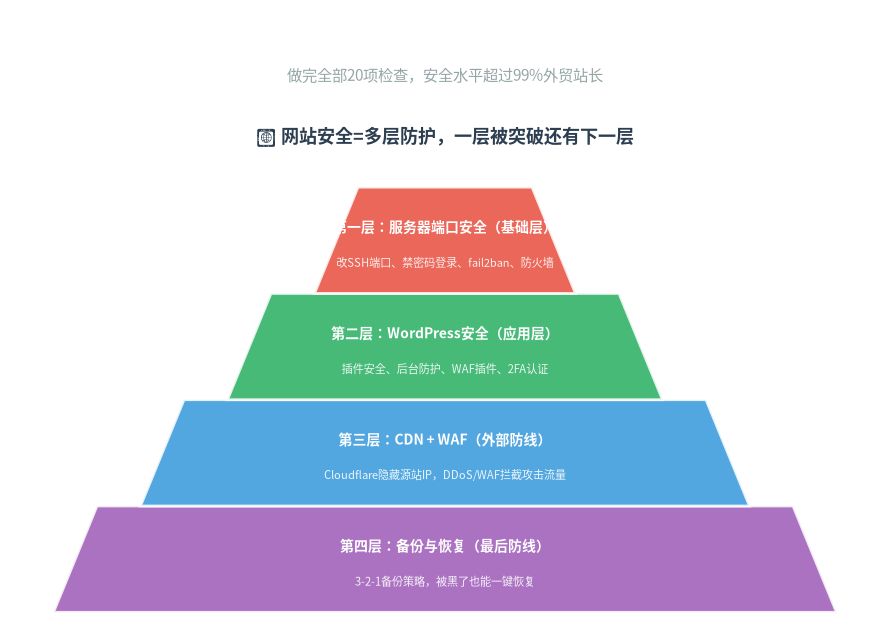
图7:四层安全防护金字塔,多层防御才是真安全
服务器层(7项)
- SSH默认端口已修改,不是22
- SSH密钥登录已配置,密码登录已禁用
- fail2ban已安装并运行
- ufw防火墙已配置,只开了必要端口
- 自动安全更新已开启
- root登录邮件通知已配置
- 基础DDoS防护已开通(选带防御的主机商就行)
WordPress层(7项)
- 管理员用户名不是admin
- 管理员密码16位以上,2FA已开启
- 后台地址已修改,不是wp-admin
- Wordfence或类似安全插件已安装配置
- 所有插件/主题/核心保持最新
- 没用的插件和主题已删除(不是禁用)
- 文件编辑器已禁用
网络与备份层(6项)
- Cloudflare已配置,源站IP未泄露
- SSL证书已配置,强制HTTPS
- WAF规则已设置,后台限制国家访问
- Rate Limiting已开启
- 自动备份已配置,备份存异地
- 每3个月测试一次备份恢复
八、FAQ:新手最常问的安全问题
Q1:我用的是便宜VPS,会不安全吗?
安全和价格没有直接关系,关键是怎么配置。配置得当,便宜VPS一样很安全;配置不当,再贵的服务器也会被黑。但要注意:超售严重、口碑差的商家跑路风险大,而且被攻击的时候可能没人管你,选靠谱的服务器商家本身也是安全的一部分。
Q2:安全插件会不会拖慢网站速度?
Wordfence默认配置确实会稍微增加一点加载时间(大约50-100ms),但这个代价和被黑的代价比起来完全可以忽略。你可以把WAF规则设为"只拦截恶意请求",不开多余的功能,对速度影响微乎其微。
Q3:Cloudflare免费版的防护够用吗?
对于日访问量几万以内的外贸站,免费版完全够用。如果经常遇到大流量DDoS,可以升级Pro版(20美元/月),防护能力强很多。真遇到大流量攻击的时候,再买高防服务器也来得及。
Q4:我需要装HTTPS吗?HTTP不行吗?
必须装HTTPS。现在Chrome会把HTTP网站标记为"不安全",Google排名也会给HTTPS网站加权。Let's Encrypt免费证书就能用,配合网站速度优化里讲的配置,10分钟就能搞定。
Q5:多久备份一次比较合适?
看你的网站更新频率:每天更新内容/有订单 → 数据库每天备份;每周更新一次 → 数据库每周备份;静态展示站 → 每月备份一次也可以。文件备份频率可以是数据库的一半,因为文件变化没那么频繁。
Q6:密码管理器安全吗?会不会被一锅端?
主流密码管理器(1Password、Bitwarden)本身的安全性远高于你自己记密码或者用同一个密码走遍天下。推荐Bitwarden开源免费版,数据库在你自己手里,安全可控。
Q7:发现有人扫描我的端口怎么办?
不用慌,全世界的VPS每天都在被扫,这是正常的。你只要SSH端口改了、密码禁用了、fail2ban装了、防火墙开了,他们扫到天荒地老也进不来。真正值得担心的是扫到漏洞并且成功进来,不是扫描本身。
Q8:被黑了报警有用吗?
跨境攻击基本追不回来,报警更多是留个记录。被黑了最实际的做法就是按照我上面说的步骤:隔离→恢复→补漏洞,比报警有用得多。预防比应急重要100倍。
Q9:VPS商家能看到我服务器里的数据吗?
技术上可以——如果商家想登录你的服务器,他们有底层权限。所以敏感数据一定要加密,不要把重要密码明文存在服务器上。选口碑好的商家很重要,他们不会随意查看客户数据。
Q10:我就一个小博客,也会被黑吗?
会。黑客不是针对你,他们是全网自动化扫描,有漏洞就进,不分大站小站。很多小站被黑了站长自己都不知道,黑客只是用来发垃圾邮件、挂黑链、挖虚拟币,等你发现的时候Google已经把你降权了。
九、最后说几句
安全这件事没有"一劳永逸",也没有"绝对安全",但你不需要防住最顶级的黑客——你只要比90%的站长做得好,黑客就会去找更容易的目标,你就是安全的。
安全也不是越复杂越好,把上面这20项检查清单做完,再加好备份习惯,基本就够用了。花30分钟配置,省你后面被黑了救站的几十个小时,这笔账怎么算都值。
很多站长愿意花几百美金买主题买插件,却不愿意花30分钟配置安全措施,直到被黑了才追悔莫及。希望你看完这篇文章,现在就动手去把这20项做了——不要等出事了再想起来。
? 如果你不想自己折腾服务器安全配置,LuckVM所有节点默认开启基础DDoS防护,服务器初始镜像已经预装了fail2ban和基础防火墙规则,你只要把WordPress层面和Cloudflare层面的配置做好就行。香港CN2 GIA节点、新加坡Premium节点、日本东京Premium节点都支持7天无理由退款,可以先买来试试配置。